Principalele obligații DNSC pentru respecetarea directivei NIS2 includ notificarea pentru înregistrare, transmiterea evaluării nivelului de risc și autoevaluarea anuală a maturității măsurilor de securitate. Auditul de securitate cibernetică este o obligație distinctă, cu periodicitatea stabilită prin ordinul aplicabil. Termenele trebuie raportate la evenimentele din parcursul firmei, nu la o dată aleasă dintr-un articol.
Eu recomand să tratezi aceste obligații ca pe un proces al companiei. Conducerea aprobă și își asumă, responsabilul coordonează, iar echipa IT furnizează informații și implementează măsurile tehnice.
Pe scurt
- Înregistrarea la DNSC prin NIS2@RO, nu înseamnă că implementarea NIS2 este încheiată.
- Evaluarea nivelului de risc, autoevaluarea maturității și auditul au scopuri diferite și necesită experți diferiți.
- Pentru fiecare transmitere ai nevoie de responsabilul NIS, autorizat DNSC.
- Raportarea incidentelor către DNSC prin PNRISC, în 24 de ore, 72 ore, respectiv 30 de zile de la incident
Înainte de următoarea transmitere către DNSC, programează o evaluare a obligațiilor NIS2 ale companiei. Ca vCISO (virtual Chief Information Security Officer), coordonez implementarea cu echipa ta IT și legăm documentele de măsurile aplicate efectiv.
Continutul articolului
Cu ce începi și ce informații pregătești pentru notificarea DNSC?
Începi cu încadrarea companiei. Dacă activitatea și criteriile aplicabile indică o entitate esențială sau importantă, verifici obligația de notificare din OUG 155/2024 și cerințele din Ordinul DNSC nr. 1/2025.
OUG 155/2024 este în vigoare din 31 decembrie 2024 și a fost aprobată și modificată prin Legea 124/2025. Pentru o firmă analizată acum, contează momentul în care prevederile i-au devenit aplicabile, istoricul notificărilor și eventualele decizii primite.
Notificarea pentru înregistrare cuprinde informații de identificare și contact, sectorul, subsectorul și tipul entității. Se adaugă informațiile specifice prevăzute de lege și datele care susțin încadrarea.
Nu delega întregul formular unei persoane care cunoaște doar infrastructura. Datele financiare vin din documentele companiei, descrierea serviciilor trebuie confirmată operațional, iar reprezentarea și asumarea trebuie clarificate cu managementul.
Eu pregătesc mai întâi un dosar de lucru: datele firmei, activitățile relevante, persoanele de contact și documentele justificative. Verific apoi dacă informațiile descriu aceeași organizație și aceleași servicii.
Un exemplu simplu: sediul din evidența internă nu trebuie confundat cu adresa unei locații tehnice. La fel, adresa de e-mail de contact trebuie monitorizată. Un formular completat corect, dar asociat unei căsuțe abandonate, creează probleme de organizare.
Metoda de transmitere se verifică în cerințele DNSC în vigoare. Ordinul nr. 1/2025 reglementează procesul de notificare. Nu aș folosi un formular vechi păstrat pe un calculator fără să verific dacă mai este versiunea potrivită.
Păstrează copia informațiilor transmise și confirmarea depunerii. Acestea te ajută să demonstrezi ce ai comunicat și să actualizezi datele atunci când firma își schimbă serviciile, persoanele sau structura.
Care este calendarul pentru obligații DNSC NIS2?
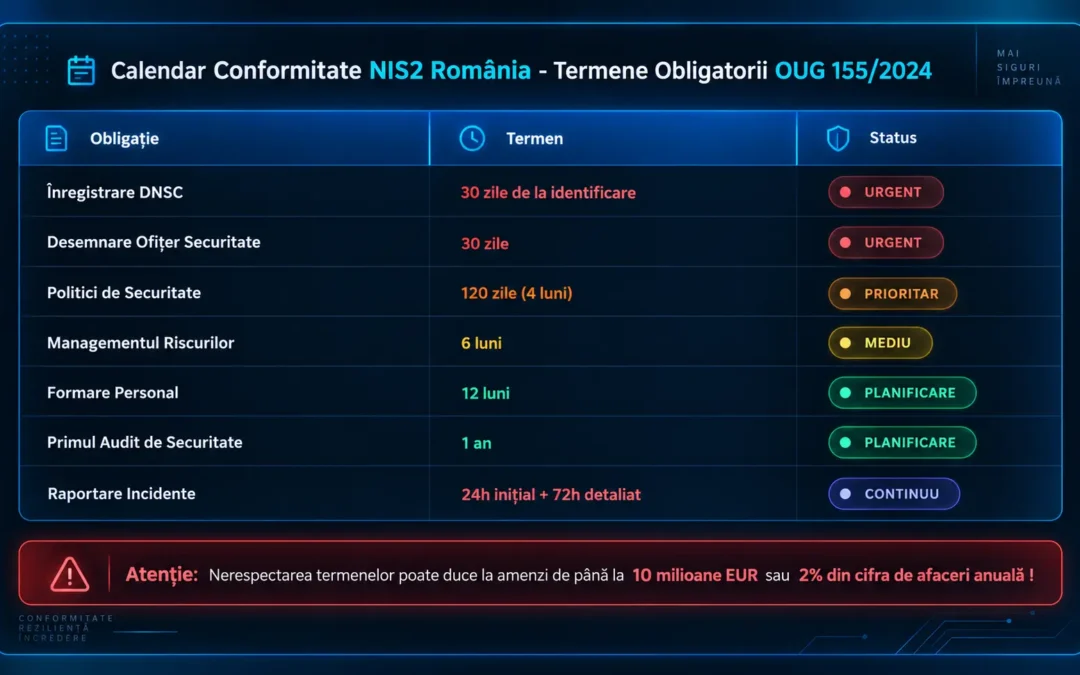
Calendarul de mai jos separă obligațiile și momentul de la care se calculează termenul. Este un instrument de organizare, pe care îl completezi cu datele reale ale companiei.
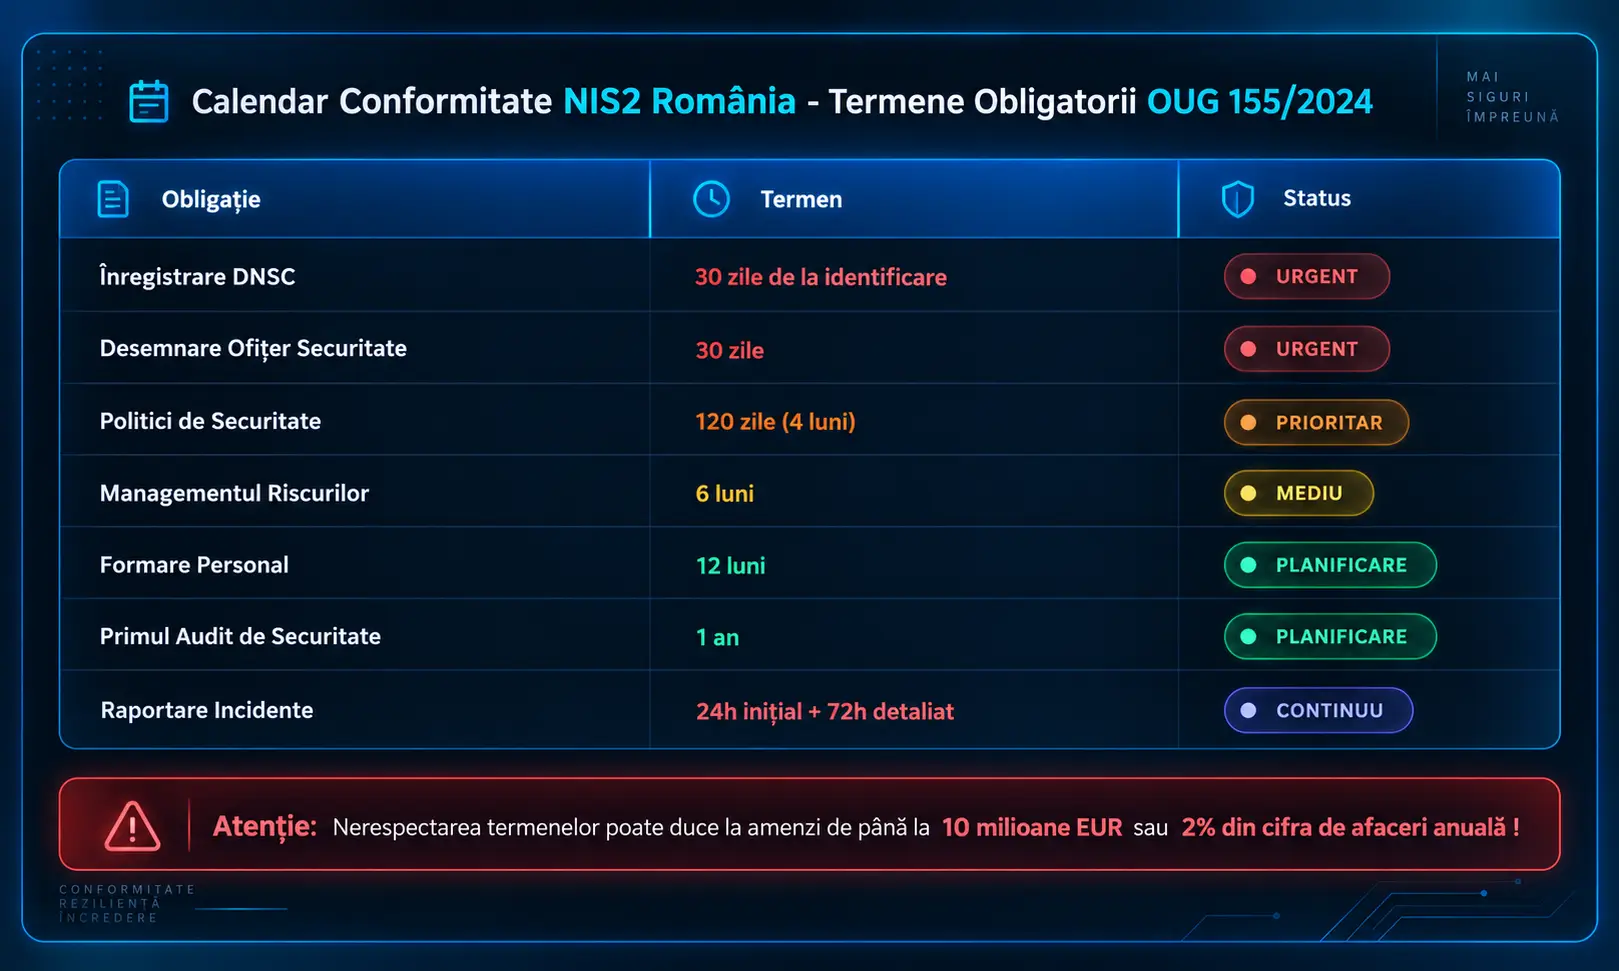
Termenele pentru notificare și primele evaluări sunt prevăzute la art. 18. Obligația anuală de autoevaluare și planul de remediere pentru entitățile esențiale rezultă din art. 12. Auditul are propriul regim, în art. 11 și 57–58.
Pentru desemnarea responsabilului, forma modificată prin Legea 124/2025 prevede un termen de 30 de zile de la comunicarea deciziei DNSC de înscriere în registru. Nu folosi forma inițială a ordonanței ca și cum ar cuprinde toate actualizările.
În calendarul intern, adaugă și data comunicării fiecărui act. O dată de emitere și o dată de comunicare pot avea semnificații diferite atunci când textul legal stabilește punctul de pornire al termenului.
Dacă ai identificat în calendar cel puțin o obligație fără responsabil sau fără dată stabilită, solicită organizarea implementării NIS2 alături mine din rolul de vCISO (virtual Chief Information Security Officer).
Care este diferența dintre evaluarea de risc, autoevaluare și audit?
Evaluarea nivelului de risc privește încadrarea riscului entității potrivit metodologiei aplicabile. Autoevaluarea maturității privește stadiul măsurilor de gestionare a riscurilor. Auditul verifică securitatea în condițiile legii, printr-un auditor care îndeplinește cerințele de atestare și independență.
Aceste activități folosesc informații comune, dar nu sunt interschimbabile. Dacă ai transmis evaluarea nivelului de risc, nu înseamnă că ai transmis și autoevaluarea anuală a maturității.
Ordinul DNSC nr. 2/2025 privește criteriile și evaluarea nivelului de risc. Ordinul nr. 1/2026 privește măsurile de gestionare a riscurilor și metodologia de autoevaluare, cu completările ulterioare. Folosește instrumentul aferent cerințelor aplicabile companiei.
Eu verific dacă răspunsurile pot fi susținute. Dacă firma declară că testează restaurarea datelor, trebuie să existe informații despre test, rezultatul lui și problemele identificate. O simplă setare de backup nu demonstrează restaurarea.
La acces, verificăm dacă există o regulă aprobată și dacă drepturile corespund rolurilor. Un document care descrie accesul minim necesar nu dovedește că un fost angajat nu mai are cont activ.
Autoevaluarea trebuie asumată de management. Aceasta cere o discuție inteligibilă despre lipsuri și riscuri. Nu este suficient ca directorul să primească, în ultima zi, un fișier pe care nu îl înțelege.
Auditul legal trebuie separat de pre-auditul oferit în consultanță. Pre-auditul identifică lipsurile și ajută la pregătire. Nu îl prezint drept audit legal și nu presupun că un consultant își poate audita independent propria implementare.
Înainte să îți faci o autoevaluare sau să contractezi auditul, discută cu mine despre pregătirea companiei pentru cerințele NIS2. În rol de vCISO, coordonez remedierea cu echipa IT și pregătirea dovezilor, în limitele serviciilor selectate.
În acest video explic de ce NIS2 înseamnă evaluarea riscurilor și gestionarea incidentelor, dincolo de completarea formularelor.
Cum organizezi informațiile, oamenii și bugetul fără să blochezi echipa IT?
Eu aș folosi un registru intern al obligațiilor. Pentru fiecare activitate notezi temeiul, evenimentul de pornire, scadența, responsabilul, persoana care aprobă și locul dovezilor.
Separat, păstrezi planul de conformare. Acesta arată ce măsură trebuie implementată, ce resurse cere, cine o realizează și cum se verifică rezultatul. Astfel, calendarul depunerilor și munca tehnică rămân conectate.
Ce greșeli apar frecvent înaintea unei transmiteri către DNSC?
Prima este confundarea notificării pentru înregistrare cu raportarea unui incident. Sunt procese distincte, cu scopuri și termene proprii. Nu aștepta un incident ca să verifici obligația de înregistrare.
A doua este lipsa dovezilor. Echipa știe că a schimbat o configurație, dar nu poate arăta cine a aprobat modificarea și dacă rezultatul a fost verificat. Informația rămâne în conversații personale.
A treia este declararea unei măsuri ca implementată fiindcă există o comandă sau o ofertă acceptată. Achiziția, instalarea și verificarea eficacității sunt etape diferite.
A patra este ignorarea continuității. Dacă singura persoană care are acces la platformă lipsește, transmiterea nu trebuie să depindă de disponibilitatea ei. Clarifică accesul autorizat și persoanele de rezervă.
Exemplu ipotetic: o firmă are backup automat și bifează maturitate ridicată. La verificare, nimeni nu poate identifica ultimul test de restaurare. Eu aș corecta evaluarea și aș introduce un test documentat în planul de remediere.
Mai verific un lucru: dacă lipsurile identificate au ajuns la conducere. O autoevaluare utilă produce decizii privind prioritățile, bugetul și responsabilitățile. Altfel, compania poate repeta anual aceeași declarație, fără progres.
Întrebări frecvente
Înregistrarea la DNSC înseamnă că sunt conform NIS2?
Nu. Înregistrarea este un pas administrativ. Măsurile, asumarea conducerii, autoevaluarea și auditul au obligații distincte.
Cine își asumă autoevaluarea anuală?
Managementul entității. Echipa IT și responsabilul pot pregăti informațiile, însă asumarea prevăzută de lege aparține managementului.
Trebuie făcut audit în fiecare an?
Periodicitatea se verifică în ordinul aplicabil și în raport cu nivelul de risc. Nu există aici un temei pentru a afirma că toate entitățile au același calendar anual de audit.
Cum ajută un vCISO la implementarea NIS2 și la obligațiile DNSC?
Eu pot coordona planul, responsabilitățile și dovezile cu echipa IT. Înainte de următoarea autoevaluare, programează o evaluare pentru coordonarea NIS2 prin vCISO, ca să stabilim serviciile și contribuția fiecărei părți.
Ce fac dacă am un termen depășit sau neclar?
Documentează situația și verifică temeiul, comunicările primite și pașii de remediere. Nu presupune că un formular transmis târziu șterge automat întârzierea.
Pregătește următoarea transmitere pe baza situației reale
Dacă obligațiile sunt împărțite între e-mailuri, furnizori și fișiere locale, organizează-le înainte de următoarea depunere. Programează apelul de evaluare pentru implementarea NIS2. Eu preiau rolul de vCISO și coordonez cu echipa IT prioritățile, documentarea și urmărirea măsurilor.
Despre autor
Sunt Ramon Năstase, instructor NIS2 acreditat DNSC, fondator SecuritateIT.com și autor de cărți de securitate cibernetică. Lucrez ca vCISO pentru implementarea NIS2 în companii, alături de echipa IT internă sau externă.
Surse legale
- OUG 155/2024, art. 11–15, 18 și 57–58.
- Legea 124/2025, inclusiv modificarea art. 14.
- Ordinul DNSC nr. 1/2025, procesul de notificare.
- Ordinul DNSC nr. 2/2025, evaluarea nivelului de risc, cu modificările ulterioare.
- Ordinul DNSC nr. 1/2026, măsuri și metodologia de autoevaluare, cu completările ulterioare.
- Ordinul DNSC nr. 2/2026, completarea Ordinului nr. 1/2026.