Dacă ai căutat “firme NIS2 România”, răspunsul direct este acesta: încadrarea firmei tale depinde de activitatea desfășurată, de dimensiune și de eventualele excepții legale. O companie cu 50 de angajați nu intră automat sub NIS2. În cinci minute poți face o verificare preliminară, apoi documentezi concluzia înainte să decizi ce implementezi.
Eu încep această discuție cu serviciile pe care compania le furnizează efectiv. Nu cu antivirusul instalat și nici cu întrebarea dacă ai avut vreodată un incident. Întâi stabilim aplicabilitatea, apoi riscurile și măsurile necesare.
Pe scurt
- Verifică sectorul, subsectorul și tipul de entitate din anexele OUG 155/2024.
- Analizează numărul mediu anual de salariați și indicatorii financiari, împreună cu excepțiile legale.
- Păstrează o concluzie documentată. Înregistrarea la DNSC și implementarea măsurilor sunt pași diferiți.
Înainte să aloci buget pentru conformare, programează o evaluare NIS2 pentru firma ta. Pot prelua rolul de vCISO și coordona implementarea împreună cu echipa ta IT, pornind de la încadrarea corectă.
Continutul articolului
Ce firme NIS2 România trebuie să verifice mai întâi sectorul?
Cadrul național este OUG 155/2024, în vigoare din 31 decembrie 2024, aprobată și modificată prin Legea 124/2025. Pentru încadrare folosesc prevederile despre domeniul de aplicare și anexele actualizate. Sursa: OUG 155/2024 și Legea 124/2025.
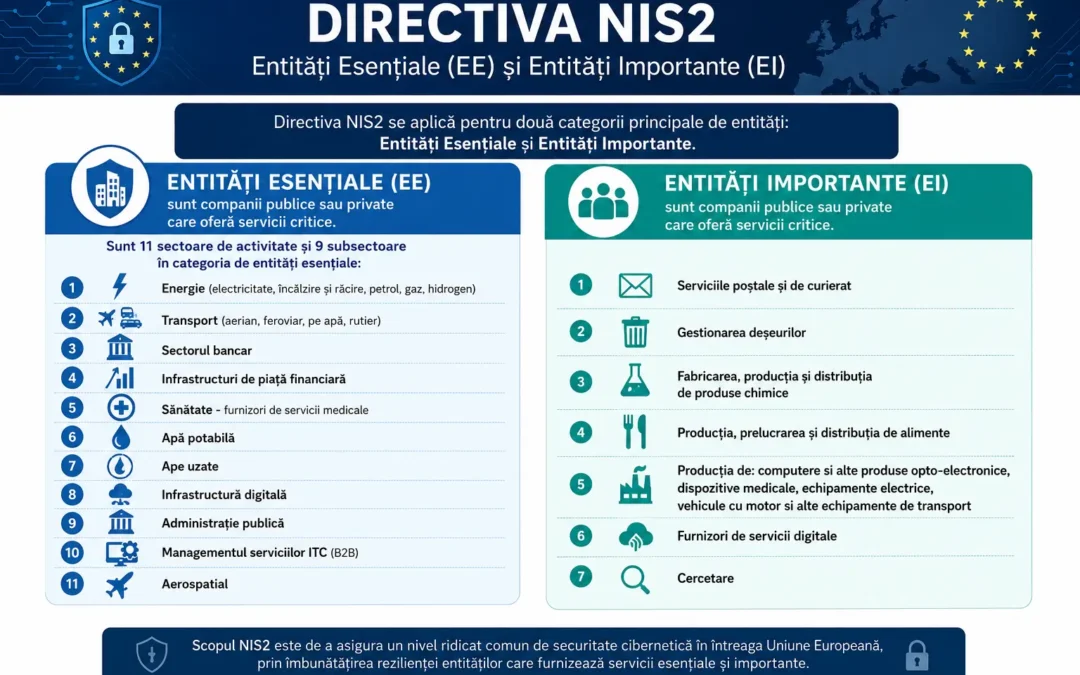
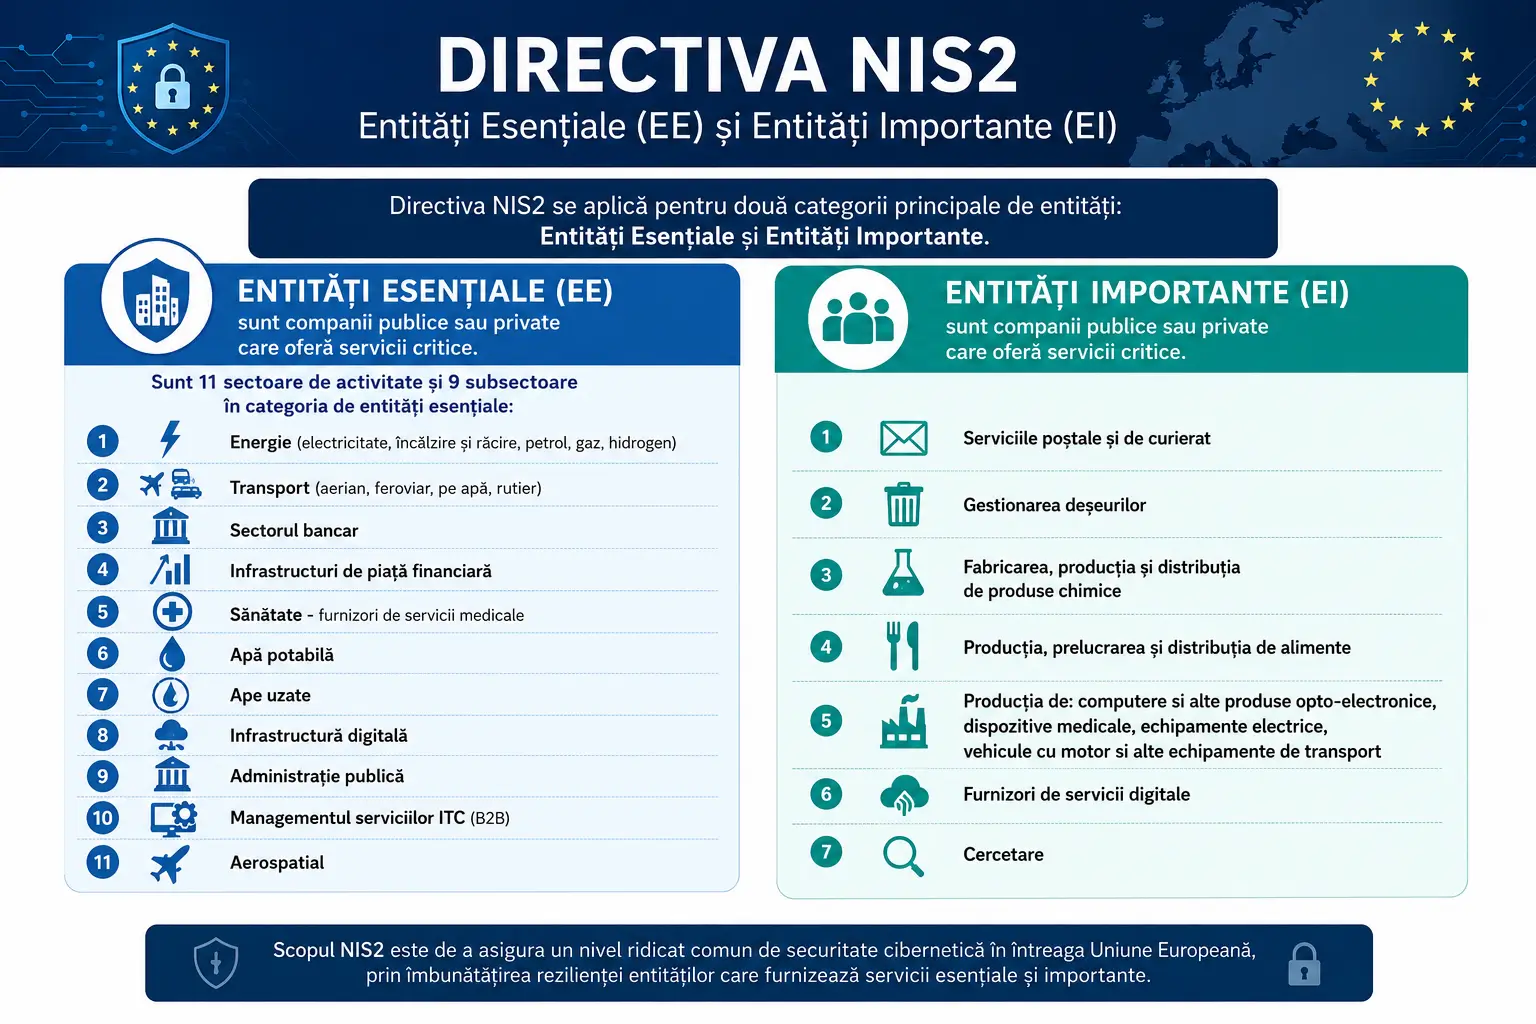
Primul filtru este activitatea reală. Anexele includ, între altele, energie, transporturi, sănătate, apă potabilă, ape uzate, infrastructură digitală și gestionarea serviciilor TIC între companii. Există și categorii privind servicii poștale și de curierat, deșeuri, produse chimice, alimente, anumite activități de fabricare, furnizori digitali și cercetare.
Această enumerare este orientativă. Nu toate firmele care folosesc un cuvânt precum “transport” sau “producție” în prezentare se încadrează automat. Trebuie citită categoria exactă din anexă și verificat dacă activitatea companiei corespunde acelei definiții.
De exemplu, o firmă care produce echipamente poate avea o situație diferită de una care doar le comercializează. O companie care administrează infrastructura informatică a clienților trebuie analizată diferit de o firmă care dezvoltă ocazional o aplicație.
Codurile CAEN sunt utile pentru documentare, dar nu înlocuiesc analiza serviciilor prestate. Eu cer și exemple de contracte, descrierea operațiunilor și explicația modului în care compania își deservește clienții.
Pentru sectorul financiar există și reguli speciale legate de DORA. Dacă firma intră sub acel regulament, relația dintre obligațiile sectoriale și OUG 155/2024 trebuie analizată distinct. Nu aplic automat aceeași listă de măsuri tuturor sectoarelor.
În acest video explic ce schimbă NIS2 pentru organizații și de ce verificarea aplicabilității trebuie urmată de măsuri concrete.
Cum faci verificarea preliminară după sector, angajați și cifră de afaceri?
Ia ultima situație financiară aprobată, informațiile despre personal și o descriere a activității. Completează lista de mai jos împreună cu persoana care cunoaște operațiunile și cu responsabilul financiar.
Checklist de încadrare preliminară
☐ Sector: am identificat o categorie posibil relevantă în anexa nr. 1 sau nr. 2 și am notat activitatea concretă care ar putea intra în acea categorie.
☐ Tip de entitate: am verificat descrierea legală a serviciului sau a operatorului. Nu m-am oprit la denumirea comercială ori la un singur cod CAEN.
☐ Angajați: am verificat numărul mediu anual de salariați. Pentru întreprinderile mijlocii, reperul din Legea 346/2004 este de 50–249 de salariați, împreună cu criteriul financiar.
☐ Cifră de afaceri: am verificat cifra de afaceri anuală netă. Definiția întreprinderii mijlocii folosește plafonul de până la 50 milioane EUR.
☐ Active: am verificat și activele totale. Alternativa financiară prevăzută pentru întreprinderile mijlocii este de cel mult 43 milioane EUR.
☐ Excepții: am verificat dacă tipul serviciului sau importanța lui poate determina încadrarea indiferent de dimensiune.
☐ Situație specială: am verificat existența unei decizii DNSC, a unor reguli sectoriale și a unor împrejurări care necesită analiză suplimentară.
Criteriul financiar se citește cu atenție: cifra de afaceri sau activele totale. Nu transform această alternativă într-o cerință de îndeplinire simultană a ambelor plafoane. Nici nu tratez o singură valoare drept verdict suficient.
Pragurile provin din Legea 346/2004, la care face trimitere art. 8 din OUG 155/2024. Același articol exclude aplicarea art. 4^5 din Legea 346/2004 pentru această încadrare. De aceea, nu preiau automat rezultatul unui calculator generic de IMM.
La 250 de salariați, compania nu mai este în intervalul de personal al întreprinderii mijlocii. Analiza continuă în raport cu categoria întreprinderilor mari și cu sectorul. O firmă aflată chiar lângă prag are nevoie de date corecte, nu de aproximări.
Exemplu ipotetic: un producător cu 80 de salariați și cifră de afaceri sub plafonul menționat are un motiv serios să verifice categoria exactă de fabricare din anexă. Numărul de angajați, singur, nu confirmă încadrarea.
În schimb, o agenție de comunicare cu același număr de salariați nu devine automat entitate NIS2 doar fiindcă folosește platforme online. Trebuie identificat temeiul aplicabil activității sale.
Dacă ai bifat cel puțin un punct care indică o posibilă încadrare, clarifică situația înainte de următoarea raportare sau decizie de buget. Solicită o analiză de aplicabilitate și implementare NIS2, în care eu coordonez ca vCISO, împreună cu echipa IT a firmei.
Dacă intri sub NIS2, ești entitate esențială sau importantă?
OUG 155/2024 separă entitățile esențiale de cele importante. Diferența influențează regimul de supraveghere și sancționare. Nu înseamnă că pentru o entitate importantă securitatea ar fi facultativă.
Regula generală trebuie citită împreună cu excepțiile din art. 5 și 6. Există entități esențiale indiferent de dimensiune și categorii pentru care încadrarea depinde de combinația dintre sector și mărime.
De exemplu, furnizorii de servicii DNS, prestatorii de servicii de încredere calificați și registrele de nume TLD au reguli specifice. Furnizorii de servicii de securitate gestionate care sunt întreprinderi mijlocii sunt considerați esențiali potrivit art. 5.
Nu este, așadar, corectă formula “firma mai mică înseamnă întotdeauna entitate importantă”. La fel, o companie mică nu este automat exclusă. Tipul serviciului și criteriile speciale pot schimba rezultatul.
După încadrare urmează obligații reale: măsuri de gestionare a riscurilor, responsabilități ale conducerii, autoevaluare anuală și audit în condițiile legii. Conducerea trebuie să poată arăta ce a aprobat și cum urmărește aplicarea.
Pentru buget, întrebarea utilă devine: ce există deja, ce lipsește și cine face fiecare lucru? O companie cu proceduri aplicate și restaurări testate pornește din alt punct decât una care are doar licențe software.
Înainte să pregătești autoevaluarea DNSC, discută cu mine despre coordonarea NIS2 prin serviciul vCISO. Leg încadrarea de un plan de conformare pe care îl implementez împreună cu echipa IT internă sau externă.
Ce faci concret după ce ai clarificat încadrarea?
Eu recomand să începi cu o imagine verificabilă a situației actuale. Identificăm serviciile critice, sistemele care le susțin, persoanele responsabile și furnizorii de care depinzi. Iată mai jos calendarul de implementare al directivei NIS2.
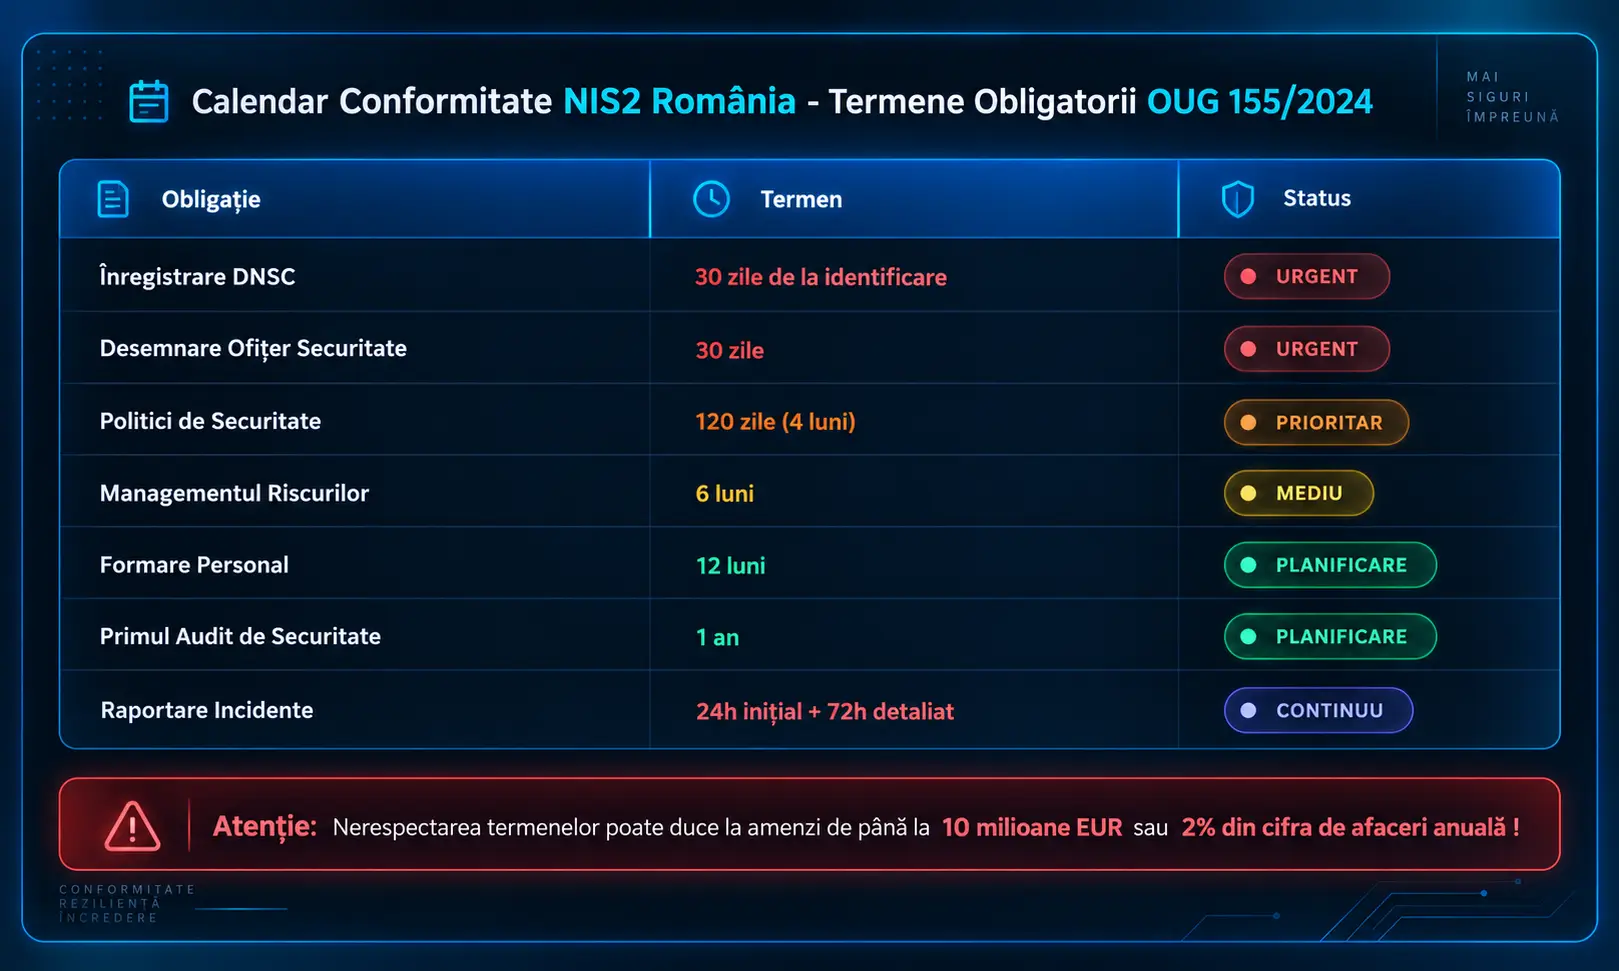
Apoi comparăm situația cu cerințele aplicabile. Rezultatul trebuie să arate lipsurile, prioritățile și dovezile necesare. O listă de cumpărături fără această analiză poate consuma buget fără să rezolve problemele principale.
Iar implementarea tehnică presupune participarea echipei IT.
Ce greșeli fac firmele când verifică dacă intră sub NIS2?
Prima greșeală este verdictul dat din memorie: “suntem sub prag” sau “nu suntem infrastructură critică”. Cere documentul și criteriul pe care se bazează afirmația. O impresie nu poate înlocui o analiză de încadrare.
A doua este confundarea solicitărilor clienților cu obligația legală directă. Un client îți poate cere măsuri de securitate prin contract. Aceasta nu dovedește singură că firma ta este entitate esențială sau importantă.
A treia este presupunerea că furnizorul IT a rezolvat deja subiectul. Mentenanța calculatoarelor nu include automat analiza aplicabilității, guvernanța, raportarea și evidențele necesare.
A patra este cumpărarea documentației înainte de înțelegerea proceselor. O procedură de incident care trimite la persoane inexistente în organigramă nu organizează răspunsul companiei.
Personal a-și cere la final o concluzie scurtă: activitatea analizată, datele folosite, temeiul, categoria posibilă și aspectele încă neclarificate. Acesta este un punct de plecare util pentru conducere, financiar și IT.
Întrebări frecvente
Toate firmele cu 50 de angajați intră sub NIS2?
Nu. Numărul de angajați este doar o parte a verificării. Contează sectorul, tipul entității, criteriile financiare și excepțiile aplicabile.
Dacă nu am primit nimic de la DNSC, pot considera că sunt exclus?
Nu te baza pe lipsa unei comunicări. Verifică aplicabilitatea și obligația de notificare din OUG 155/2024, în raport cu situația firmei.
Dacă am firmă IT, sunt automat entitate esențială?
Nu toate serviciile IT au aceeași încadrare. Contează dacă activitatea corespunde definițiilor legale și dacă există reguli speciale pentru serviciul prestat.
Cum mă ajută un vCISO la implementarea NIS2?
Ca vCISO, pot coordona evaluarea, prioritățile și implementarea cu echipa ta IT. Înainte să alegi un pachet, programează o discuție despre implementarea NIS2 cu mine, pentru a delimita serviciile și responsabilitățile.
Verificarea în cinci minute este un verdict juridic?
Este o triere preliminară. Cazurile de graniță, excepțiile și încadrarea finală trebuie documentate folosind actele aplicabile și informațiile complete ale companiei.
Clarifică încadrarea înainte să cheltuiești bugetul de conformare
Pregătește descrierea activității, numărul mediu de salariați și ultima situație financiară. Programează apelul de evaluare NIS2 pentru compania ta. Eu preiau coordonarea ca vCISO și lucrez cu echipa IT pentru a transforma concluziile într-un plan aplicabil, înainte de următoarea autoevaluare sau investiție.
Despre autor
Sunt Ramon Năstase, instructor NIS2 acreditat DNSC, fondator SecuritateIT.com și autor de cărți de securitate cibernetică. Lucrez ca vCISO pentru implementarea NIS2 în companii, împreună cu echipele IT interne sau externe.
Surse legale
- OUG 155/2024, art. 2 și 5–14, anexele nr. 1 și 2.
- Legea 124/2025, modificările aduse OUG 155/2024.
- Legea 346/2004, criteriile privind întreprinderile mijlocii.
- Ordinul DNSC nr. 1/2025, notificarea pentru înregistrare.
- Ordinul DNSC nr. 2/2025, criterii și evaluarea nivelului de risc, cu modificările ulterioare.