Securitatea cibernetică nu mai este doar responsabilitatea departamentului IT și nici o investiție opțională pe care compania o poate amâna până când apare primul incident.
Pentru mii de organizații din România, protejarea rețelelor, sistemelor, datelor și continuității activității a devenit o obligație legală prin Directiva NIS2 și legislația care o transpune în România.
Un atac cibernetic poate bloca activitatea unei companii timp de zile sau săptămâni. Poate opri producția, poate face sistemele indisponibile, poate duce la pierderea datelor, fraudă financiară, afectarea reputației și pierderea clienților.
NIS2 încearcă să schimbe tocmai această abordare: de la reacția după incident la prevenție, managementul riscului și reziliență cibernetică.
În România, Directiva NIS2 a fost transpusă în principal prin OUG nr. 155/2024, aprobată ulterior cu modificări prin Legea nr. 124/2025. Cadrul impune entităților vizate măsuri tehnice, operaționale și organizatorice, responsabilități pentru conducere, instruirea personalului, raportarea incidentelor, evaluarea riscurilor și auditarea securității cibernetice. (Portal Legislativ)
Dacă ești antreprenor, director general, membru al managementului, Head of IT, CIO, CISO sau ai responsabilități în zona de securitate și conformitate, acest ghid îți explică ce este Directiva NIS2 și ce trebuie să faci pentru securitatea companiei.
>> Solicită un pre-audit NIS2 gratuit pentru compania ta
Continutul articolului
Ce este Directiva NIS2?
NIS vine de la Network and Information Systems.
Directiva NIS2, oficial Directiva (UE) 2022/2555, a fost creată pentru a crește nivelul de securitate cibernetică și reziliență în Uniunea Europeană.
Ea înlocuiește și extinde Directiva NIS inițială și acoperă semnificativ mai multe domenii și organizații.
Obiectivul este simplu: organizațiile care furnizează servicii importante pentru economie și societate trebuie să fie suficient de bine pregătite încât un atac cibernetic să nu poată produce ușor blocaje majore.
Directiva cere statelor membre să stabilească obligații privind:
- managementul riscurilor cibernetice;
- securitatea sistemelor informatice;
- răspunsul la incidente;
- continuitatea activității;
- securitatea furnizorilor;
- instruirea angajaților;
- responsabilitatea managementului;
- raportarea incidentelor;
- supravegherea și aplicarea sancțiunilor.
Directiva NIS2 se aplică, în principal, entităților publice și private din sectoarele prevăzute în anexele sale care sunt cel puțin întreprinderi mijlocii, existând însă și categorii care intră în domeniul de aplicare indiferent de dimensiune. (EUR-Lex)
Cum se aplică NIS2 în România?
Pentru o companie din România, documentul practic important nu este doar Directiva europeană, ci și legislația națională.
Cadrul principal este reprezentat de:
OUG nr. 155/2024 privind instituirea unui cadru pentru securitatea cibernetică a rețelelor și sistemelor informatice din spațiul cibernetic național civil, aprobată ulterior prin Legea nr. 124/2025. (Portal Legislativ)
Autoritatea competentă la nivel național este Directoratul Național de Securitate Cibernetică — DNSC.
Pentru companiile românești, asta înseamnă că NIS2 nu trebuie tratată doar ca o directivă europeană abstractă. Există obligații concrete privind identificarea și înregistrarea entităților, managementul riscurilor, măsurile de securitate, auditul și raportarea incidentelor.
Cine trebuie să respecte Directiva NIS2?
Aici apare una dintre cele mai frecvente confuzii.
Se spune deseori că „NIS2 se aplică tuturor companiilor cu minimum 50 de angajați”.
Este o simplificare utilă pentru orientare, dar nu este regula completă.
În general, trebuie analizate simultan:
- domeniul în care activează organizația;
- dimensiunea acesteia;
- serviciile furnizate;
- criteriile speciale prevăzute de legislație.
Directiva europeană folosește drept regulă generală întreprinderile mijlocii și cele care depășesc limitele unei întreprinderi mijlocii din sectoarele vizate. Există însă entități care intră în domeniul de aplicare indiferent de dimensiune. (EUR-Lex)
De aceea, pragul de 50+ angajați este un indicator bun pentru o primă verificare, dar nu trebuie folosit singur pentru stabilirea încadrării juridice.
>> Solicită un pre-audit NIS2 gratuit pentru compania ta
Ce sectoare sunt vizate de NIS2?
NIS2 acoperă un număr mult mai mare de sectoare decât prima Directivă NIS.
Printre domeniile cu importanță critică ridicată se regăsesc:
- energia;
- transporturile;
- sectorul bancar;
- infrastructurile pieței financiare;
- sănătatea;
- apa potabilă;
- apa uzată;
- infrastructura digitală;
- serviciile IT gestionate;
- administrația publică;
- sectorul spațial.
Alte sectoare de importanță critică includ, în funcție de activitate și criteriile aplicabile:
- servicii poștale și de curierat;
- gestionarea deșeurilor;
- producerea și distribuția produselor chimice;
- producția și distribuția anumitor produse alimentare;
- producția unor echipamente și dispozitive;
- servicii digitale;
- cercetare.
Este importantă verificarea exactă a anexelor și a activității companiei. Simplul fapt că organizația „face IT” sau are peste 50 de angajați nu oferă singur un răspuns definitiv.
Entități esențiale vs. entități importante
NIS2 împarte organizațiile vizate în două categorii principale:
Entități esențiale
Sunt, în general, organizații a căror compromitere poate produce un impact deosebit de important asupra societății, economiei sau funcționării unor servicii critice.
Gândește-te la energie, anumite servicii de sănătate, infrastructură digitală, sector financiar sau anumite componente ale administrației publice.
Entități importante
Sunt organizații care intră în domeniul de aplicare al NIS2, dar sunt încadrate într-un regim diferit de supraveghere față de entitățile esențiale.
Ambele categorii au însă obligații serioase privind securitatea cibernetică.
Diferența nu înseamnă că o entitate „importantă” poate trata securitatea superficial.
De ce este NIS2 importantă pentru companie?
Există cel puțin trei motive mari.
1. Conformitatea legală
Primul este evident: dacă organizația intră sub incidența legislației, trebuie să respecte obligațiile aplicabile.
NIS2 mută securitatea cibernetică din zona „ar fi bine să avem” în zona de management al riscului și conformitate.
2. Prevenirea incidentelor cibernetice
Al doilea motiv este chiar mai important decât amenda.
Un atac ransomware, compromiterea conturilor, furtul informațiilor sau blocarea infrastructurii poate costa mult mai mult decât implementarea măsurilor preventive.
Directiva impune o abordare bazată pe risc: compania trebuie să identifice ce poate merge rău și să reducă probabilitatea și impactul unui incident.
3. Relația cu clienții și furnizorii
Tot mai multe companii cer furnizorilor dovezi privind securitatea.
Un client important poate solicita:
- politici de securitate;
- MFA;
- EDR;
- backup;
- managementul vulnerabilităților;
- proceduri de incident response;
- audituri;
- clauze contractuale de securitate.
NIS2 pune un accent explicit pe securitatea lanțului de aprovizionare și pe relația cu furnizorii direcți. (EUR-Lex)
Asta nu înseamnă că orice furnizor al unei companii NIS2 intră automat sub incidența directivei. Înseamnă însă că organizația reglementată trebuie să gestioneze riscul creat de furnizorii săi și poate transfera cerințe de securitate în contractele comerciale.
>> Solicită un pre-audit NIS2 gratuit pentru compania ta
Cum arată o companie înainte și după implementarea NIS2?
Într-o companie în care securitatea nu este organizată, întâlnim frecvent situații precum:
- nimeni nu este clar responsabil de securitate;
- securitatea este tratată doar de IT, „printre altele”;
- nu există inventar complet al echipamentelor;
- nu se știe exact cine are acces și unde;
- foști angajați păstrează acces la anumite sisteme;
- politicile sunt inexistente sau neactualizate;
- backupul există, dar nu este testat;
- incidentele nu au un proces clar de raportare;
- nu există training pentru angajați;
- vulnerabilitățile sunt reparate doar când apare o problemă;
- furnizorii IT nu sunt evaluați din perspectiva securității.
După implementarea corectă a unui program NIS2, lucrurile ar trebui să devină mult mai clare.
Compania știe:
- care sunt activele importante;
- care sunt riscurile;
- cine răspunde de ele;
- ce controale sunt implementate;
- cine are acces la sisteme;
- ce face în cazul unui incident;
- cum recuperează activitatea;
- cum verifică furnizorii;
- cum instruiește angajații;
- ce trebuie raportat către DNSC.
Aceasta este, de fapt, esența NIS2: transformarea securității din reacție în proces de management.
Cele 10 domenii esențiale de securitate cerute de NIS2
OUG 155/2024 stabilește o serie de categorii minime de măsuri care trebuie avute în vedere. (Portal Legislativ)
1. Analiza riscurilor și politicile de securitate
Compania trebuie să știe:
- ce active are;
- ce date gestionează;
- ce servicii sunt critice;
- ce amenințări există;
- care este probabilitatea;
- care ar fi impactul.
Riscurile trebuie prioritizate.
Un laptop neactualizat poate reprezenta un risc, dar compromiterea contului directorului financiar sau oprirea unei platforme de producție poate reprezenta un risc mult mai mare.
Nu toate problemele au aceeași prioritate.
2. Evaluarea eficienței măsurilor
Nu este suficient să instalezi un firewall și să bifezi „firewall implementat”.
Trebuie verificat dacă funcționează corect.
La fel pentru:
- EDR;
- antivirus;
- SIEM;
- backup;
- MFA;
- politici de acces;
- segmentarea rețelei;
- procesul de patch management.
Securitatea trebuie măsurată și testată.
3. Criptografie și criptare
Informațiile sensibile trebuie protejate atât în tranzit, cât și acolo unde este necesar în stocare.
Acest lucru poate include:
- criptarea laptopurilor;
- protocoale securizate;
- VPN;
- managementul certificatelor;
- protejarea backupurilor;
- politici privind cheile criptografice.
4. Securitatea lanțului de aprovizionare
Poți avea o infrastructură foarte bine securizată și totuși să fii compromis printr-un furnizor.
De aceea trebuie analizate firmele care au acces la:
- servere;
- aplicații;
- date;
- cloud;
- rețea;
- infrastructură critică.
Contractele pot include obligații de securitate, termene de notificare a incidentelor, drepturi de audit și cerințe privind personalul furnizorului. (EUR-Lex)
5. Securitatea achiziției, dezvoltării și mentenanței
Trebuie gestionată securitatea pe întreg ciclul de viață al sistemelor.
Aici intră:
- patch management;
- vulnerability management;
- configurarea securizată;
- dezvoltarea software sigură;
- înlocuirea sistemelor depășite;
- procesul de casare;
- divulgarea și tratarea vulnerabilităților.
6. Securitatea resurselor umane și controlul accesului
Un angajat trebuie să aibă acces doar la resursele de care are nevoie.
Trebuie să existe proceduri pentru:
Onboarding: ce acces primește?
Schimbarea rolului: ce acces trebuie modificat?
Offboarding: când pleacă, ce conturi sunt închise?
Aici intră și administrarea conturilor privilegiate și revizuirea periodică a drepturilor.
7. Gestionarea incidentelor
Trebuie să existe un plan clar:
- cine identifică incidentul;
- cine îl analizează;
- cine îl escaladează;
- cine izolează sistemele;
- cine comunică managementului;
- cine raportează;
- cum se păstrează dovezile;
- cum se revine la funcționarea normală.
Planul trebuie și testat.
8. Continuitatea activității și disaster recovery
Întrebarea nu este doar „cum prevenim atacul?”.
Trebuie să răspunzi și la:
Ce facem dacă atacul reușește?
Sunt necesare:
- backupuri;
- testarea restaurării;
- plan de continuitate;
- disaster recovery;
- proceduri pentru criză;
- prioritizarea sistemelor.
Dacă ERP-ul nu mai funcționează mâine dimineață, știe compania ce face?
9. Igiena cibernetică și trainingul angajaților
O mare parte dintre atacuri încearcă să exploateze oamenii.
De aceea angajații trebuie să știe să recunoască:
- phishing;
- pagini false;
- solicitări financiare suspecte;
- tentative de furt al parolelor;
- fișiere malițioase;
- atacuri de social engineering.
Atât directiva europeană, cât și cadrul românesc acordă importanță instruirii. OUG 155/2024 prevede inclusiv formarea personalului, iar membrii organelor de conducere trebuie să dobândească suficiente cunoștințe pentru a putea identifica și evalua riscurile. (Portal Legislativ)
10. Autentificarea multifactor și comunicațiile securizate
MFA este una dintre cele mai eficiente măsuri pentru reducerea riscului creat de parole compromise.
Ar trebui folosită prioritar pentru:
- e-mail;
- VPN;
- cloud;
- conturi administrative;
- aplicații critice.
OUG 155/2024 menționează explicit soluțiile de autentificare multifactor sau autentificare continuă, acolo unde sunt aplicabile. (Portal Legislativ)
>> Solicită un pre-audit NIS2 gratuit pentru compania ta
Cine este responsabil pentru NIS2 în companie?
NIS2 nu poate fi implementată de o singură persoană.
Există mai mulți actori.
Managementul
Conducerea nu poate spune pur și simplu:
„Se ocupă IT-ul.”
Organele de conducere aprobă măsurile de gestionare a riscurilor și supraveghează implementarea lor. Legislația românească atribuie managementului responsabilități directe în această zonă. (Portal Legislativ)
Managementul trebuie să:
- aprobe politicile;
- aloce buget;
- urmărească riscurile;
- stabilească responsabilități;
- urmărească planurile de remediere;
- participe la instruire.
Responsabilul cu securitatea rețelelor și sistemelor informatice
În funcție de încadrarea entității, trebuie stabilite responsabilități clare pentru supravegherea securității.
Pentru anumite entități esențiale, OUG 155/2024 introduce cerințe explicite pentru persoana desemnată: aceasta trebuie să aibă autoritate managerială, raportare directă către conducere, independență față de structurile IT/OT și pregătire de specialitate recunoscută, în condițiile legii. (Portal Legislativ)
Rolul nu trebuie confundat cu administratorul de rețea.
Persoana responsabilă urmărește guvernanța, riscul și conformitatea, în timp ce echipa tehnică implementează efectiv controalele.
Echipa IT tehnică
Echipa IT poate fi internă sau externalizată.
Aceasta implementează:
- firewall;
- VLAN-uri;
- MFA;
- EDR;
- patch management;
- backup;
- hardening;
- logging;
- SIEM;
- monitorizare;
- controlul accesului.
NIS2 nu este însă doar un proiect IT.
Este un proiect organizațional în care IT-ul execută o parte importantă din măsurile tehnice.
Auditorul de securitate cibernetică
Auditul are rolul de a evalua independent starea securității.
Auditorul nu trebuie confundat cu echipa care administrează infrastructura.
Legislația românească impune condiții privind independența auditorilor, inclusiv restricții pentru auditorii care furnizează în mod curent servicii de securitate entității auditate sau au anumite relații contractuale cu sistemul evaluat. (Portal Legislativ)
Auditul NIS2 este mai larg decât un simplu penetration test.
Un pentest analizează în principal vulnerabilități tehnice.
Auditul poate verifica:
- guvernanța;
- procesele;
- infrastructura;
- politicile;
- managementul riscurilor;
- continuitatea;
- controalele tehnice;
- trainingul;
- furnizorii.
Înregistrarea companiei la DNSC
Una dintre primele obligații pentru entitățile care se încadrează este notificarea DNSC pentru înscrierea în registru.
OUG 155/2024 prevede notificarea în termen de cel mult 30 de zile de la data la care prevederile devin aplicabile entității. (Portal Legislativ)
În proces sunt furnizate informații despre:
- organizație;
- sediu;
- date de contact;
- sector;
- tipul entității;
- persoanele de contact;
- alte informații relevante pentru încadrare.
Primul pas practic este, așadar, să stabilești corect dacă firma intră sau nu sub incidența legislației.
Raportarea incidentelor de securitate către DNS: regula 24h – 72h – o lună
Una dintre cele mai importante obligații este raportarea incidentelor semnificative.
Pentru incidentele care îndeplinesc criteriile legale, procesul include:
În maximum 24 de ore: avertizare timpurie.
În maximum 72 de ore: raportarea incidentului, cu o evaluare inițială a gravității, impactului și, unde sunt disponibili, indicatorilor de compromitere.
În maximum o lună: raport final privind incidentul.
Pentru anumite informații privind impactul transfrontalier există și obligația unei raportări mai rapide, în cel mult șase ore de la momentul în care entitatea ia cunoștință de informația relevantă. (Portal Legislativ)
Raportarea se realizează prin Platforma națională pentru raportarea incidentelor de securitate cibernetică — PNRISC. (Portal Legislativ)
De aceea este critic ca procedura să existe înaintea incidentului.
Dacă atacul începe luni la ora 09:00, nu atunci ar trebui să înceapă compania să caute cine este responsabil și care este parola de la platforma de raportare.
>> Solicită un pre-audit NIS2 gratuit pentru compania ta
Auditul de securitate cibernetică NIS2
Entitățile esențiale și importante au obligația să se supună auditului de securitate cibernetică în condițiile și cu periodicitatea stabilite de reglementările aplicabile și în funcție de nivelul de risc. (Portal Legislativ)
Asta este o nuanță importantă.
Nu este corect să presupunem că toate companiile au automat, în orice situație, „audit anual”.
Periodicitatea depinde de cadrul aplicabil și de evaluarea riscului.
În plus, entitățile esențiale și importante realizează anual o autoevaluare a maturității măsurilor de gestionare a riscurilor. Pentru entitățile esențiale există și obligația elaborării unui plan de remediere după această autoevaluare, în condițiile legii. (Portal Legislativ)
Auditul trebuie privit ca pe un instrument pentru identificarea vulnerabilităților și prioritizarea investițiilor, nu doar ca pe o obligație birocratică.
Un plan practic de implementare NIS2
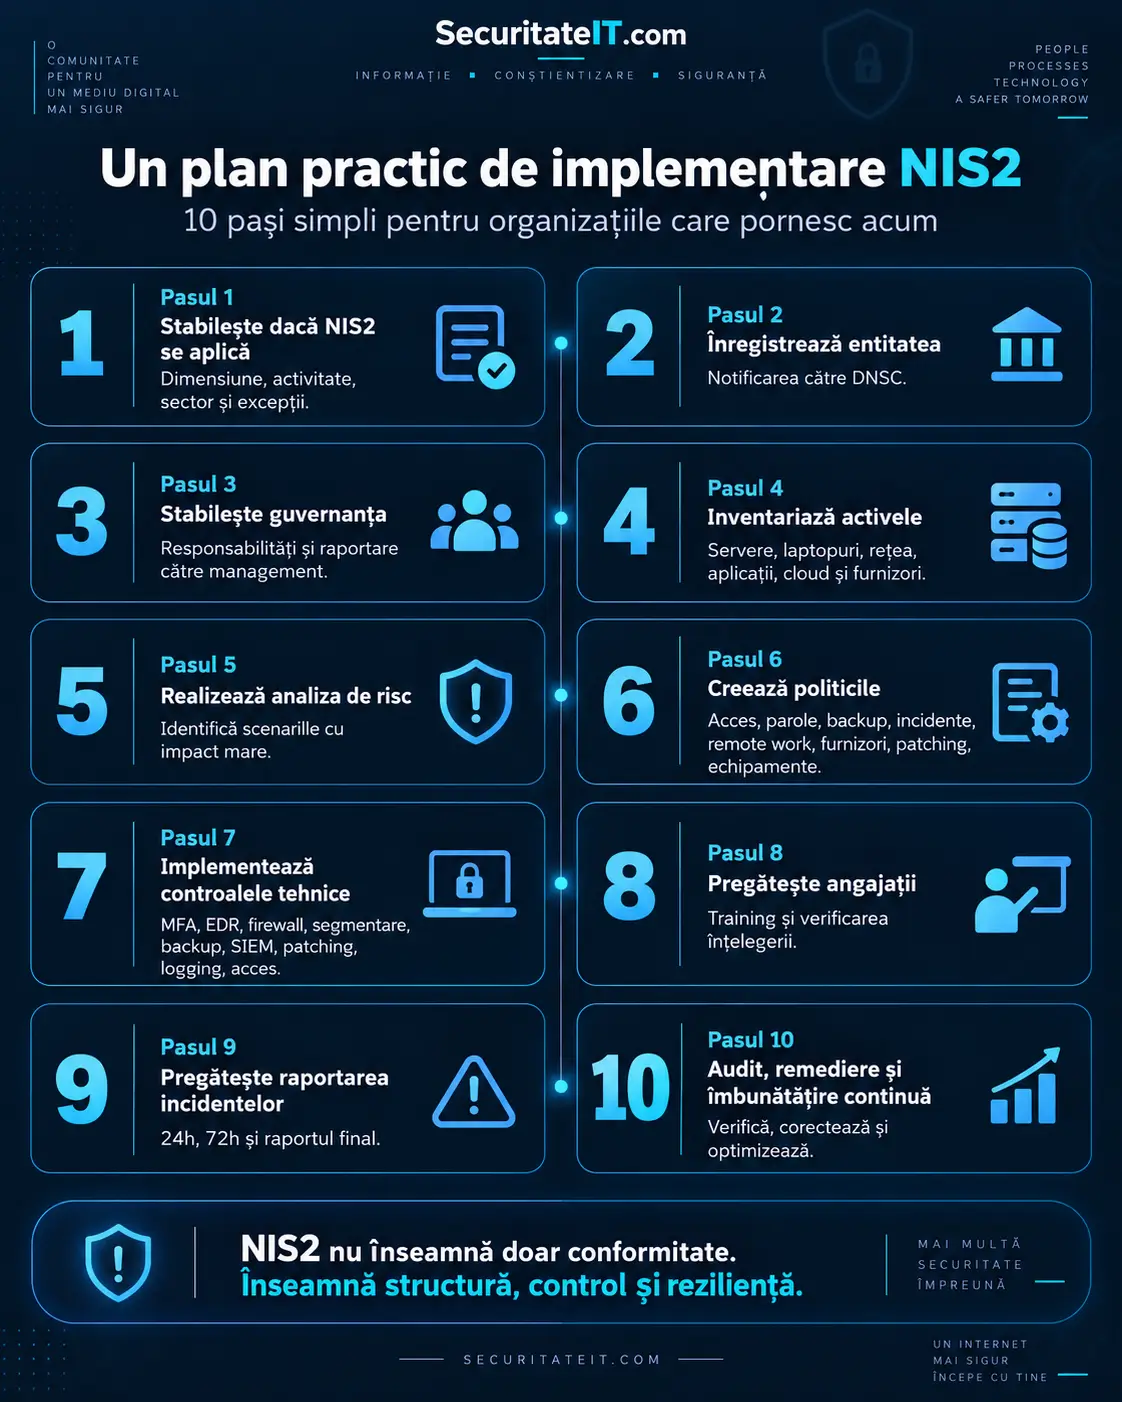
Dacă organizația ta pornește acum, procesul poate fi structurat astfel:
Pasul 1 — Stabilește dacă NIS2 se aplică
Verifică dimensiunea, activitatea, sectorul și excepțiile.
Pasul 2 — Înregistrează entitatea
Realizează notificarea către DNSC conform cerințelor aplicabile.
Pasul 3 — Stabilește guvernanța
Definește cine răspunde de securitate și cum raportează către management.
Pasul 4 — Inventariază activele
Servere, laptopuri, switch-uri, firewall-uri, aplicații, cloud, conturi și furnizori.
Pasul 5 — Realizează analiza de risc
Identifică scenariile cu cel mai mare impact.
Pasul 6 — Creează politicile
De exemplu:
- acces;
- parole;
- backup;
- incident response;
- remote work;
- furnizori;
- patch management;
- utilizarea echipamentelor.
Pasul 7 — Implementează controalele tehnice
În funcție de risc:
- MFA;
- EDR;
- firewall;
- segmentarea rețelei;
- backup;
- SIEM;
- patch management;
- logging;
- controlul accesului.
Pasul 8 — Pregătește angajații
Fă training și verifică dacă oamenii au înțeles.
Pasul 9 — Pregătește raportarea incidentelor
Creează procedura pentru 24 de ore, 72 de ore și raportul final.
Pasul 10 — Audit, remediere și îmbunătățire continuă
NIS2 nu este un proiect „implementat și terminat”.
Este un sistem care trebuie menținut.
Care sunt amenzile NIS2?
Regimul sancționator poate fi foarte sever.
Pentru încălcările importante, entitățile esențiale pot ajunge la amenzi de până la 10 milioane de euro sau 2% din cifra de afaceri anuală la nivel mondial, iar entitățile importante până la 7 milioane de euro sau 1,4%, în funcție de abaterea concretă și regulile aplicabile.
Dar amenda nu ar trebui să fie singurul motiv pentru implementarea NIS2.
Un incident sever poate costa compania:
- contracte;
- clienți;
- zile sau săptămâni de activitate;
- informații confidențiale;
- bani;
- reputație;
- încrederea partenerilor.
În multe situații, acestea pot cântări mai greu decât sancțiunea administrativă.
Cele mai frecvente greșeli în implementarea NIS2
„Avem antivirus, deci suntem conformi.”
NIS2 este mult mai largă decât instalarea unui produs.
„Se ocupă IT-ul.”
IT-ul este o componentă. Managementul, HR-ul, juridicul, procurement-ul și alte departamente pot avea responsabilități.
„Avem backup.”
Întrebarea corectă este:
L-ai restaurat și testat?
„Avem politici.”
Dar angajații le cunosc și sunt implementate tehnic?
„Furnizorul nostru IT se ocupă de securitate.”
Trebuie stabilite contractual responsabilitățile și verificat ce face efectiv furnizorul.
„Nouă nu ni se poate întâmpla.”
Aceasta este exact mentalitatea pe care abordarea bazată pe risc încearcă să o elimine.
>> Solicită un pre-audit NIS2 gratuit pentru compania ta
Directiva NIS2 este despre prevenție, nu doar despre conformitate
Poți privi NIS2 în două moduri.
Primul este:
„Trebuie să fac toate acestea pentru că mă obligă legea.”
Al doilea este:
„Folosesc cadrul pentru a construi o companie care poate continua să funcționeze chiar dacă apare un atac.”
A doua abordare este mult mai valoroasă.
NIS2 creează o structură prin care managementul, IT-ul, angajații și furnizorii vorbesc aceeași limbă și își cunosc responsabilitățile.
Rezultatul ar trebui să fie:
- mai puține incidente;
- detectare mai rapidă;
- recuperare mai bună;
- riscuri cunoscute;
- responsabilități clare;
- infrastructură mai sigură;
- clienți și parteneri mai încrezători.
Întrebări frecvente despre Directiva NIS2
Ce este Directiva NIS2?
NIS2 este Directiva europeană 2022/2555 privind creșterea nivelului comun de securitate cibernetică în Uniunea Europeană. Ea stabilește obligații privind managementul riscurilor, securitatea sistemelor și raportarea incidentelor. (EUR-Lex)
Care este legea NIS2 în România?
Cadrul principal este reprezentat de OUG nr. 155/2024, aprobată și modificată prin Legea nr. 124/2025. (Portal Legislativ)
NIS2 se aplică tuturor companiilor cu peste 50 de angajați?
Nu automat. 50+ angajați este un indicator frecvent folosit, dar trebuie analizate și sectorul, dimensiunea companiei în sensul criteriilor aplicabile, serviciile furnizate și eventualele excepții sau reguli speciale. (EUR-Lex)
Care este diferența dintre entitate esențială și importantă?
Ambele intră sub cadrul NIS2, însă clasificarea, modul de supraveghere și anumite obligații diferă în funcție de sector, dimensiune și criteriile prevăzute de legislație.
Ce trebuie să implementeze o companie pentru NIS2?
Printre principalele domenii se află analiza riscurilor, incident response, continuitatea activității, securitatea lanțului de aprovizionare, vulnerability management, controlul accesului, asset management, trainingul, criptarea și autentificarea multifactor. (Portal Legislativ)
Este obligatoriu trainingul angajaților?
Cadrul românesc prevede formarea profesională a personalului entităților esențiale și importante, iar membrii organelor de conducere au la rândul lor obligații de formare. (Portal Legislativ)
În cât timp trebuie raportat un incident?
Pentru incidentele semnificative se aplică, în principal, etapele de avertizare timpurie în maximum 24 de ore, raportarea incidentului în maximum 72 de ore și raport final în termen de o lună. (Portal Legislativ)
NIS2 cere audit de securitate?
Da. Entitățile esențiale și importante sunt supuse auditului de securitate cibernetică potrivit condițiilor și periodicității stabilite prin cadrul aplicabil și în funcție de nivelul de risc. (Portal Legislativ)
Furnizorii unei companii NIS2 trebuie automat să respecte NIS2?
Nu automat doar pentru că sunt furnizori. Însă entitatea reglementată trebuie să gestioneze riscurile din lanțul de aprovizionare și poate impune furnizorilor cerințe contractuale de securitate. Un furnizor poate, separat, să intre el însuși sub NIS2 dacă îndeplinește criteriile legale. (EUR-Lex)
Poți implementa NIS2 doar prin cumpărarea unor soluții de cybersecurity?
Nu. NIS2 presupune oameni, procese și tehnologie. Firewall-ul, EDR-ul sau SIEM-ul sunt importante, dar nu înlocuiesc managementul riscului, procedurile, trainingul și continuitatea activității.
Concluzie
Directiva NIS2 schimbă fundamental modul în care companiile trebuie să gestioneze securitatea cibernetică.
Nu mai este suficient să existe un administrator IT, un antivirus și câteva backupuri.
Compania trebuie să știe ce protejează, care sunt riscurile, cine răspunde, ce face în cazul unui incident și cum demonstrează că măsurile sunt implementate.
Pentru organizațiile vizate, procesul începe cu identificarea corectă a încadrării și continuă cu înregistrarea, guvernanța, analiza riscurilor, politici, măsuri tehnice, training, raportarea incidentelor, audit și îmbunătățire continuă.
NIS2 poate părea inițial un proiect de compliance. Implementată corect, devine însă un sistem prin care compania își reduce riscul de atac, își protejează activitatea și poate recupera mai rapid serviciile atunci când un incident apare.
Dacă organizația ta are minimum 50 de angajați și activează într-un sector vizat de NIS2, primul pas este să verifici exact încadrarea și nivelul actual de securitate.
Un pre-audit NIS2 poate identifica diferența dintre situația actuală și măsurile care trebuie implementate înaintea unui audit formal sau a unui incident.
>> Solicită un pre-audit NIS2 gratuit pentru compania ta