Plafoanele pentru amenzile NIS2 ajung, pentru entitățile esențiale, la 10.000.000 EUR sau 2% din cifra de afaceri anuală globală, aplicându-se valoarea mai mare. Pentru entitățile importante, plafonul este de 7.000.000 EUR sau 1,4%, tot cu alegerea valorii mai mari. Acestea sunt limite maxime pentru anumite contravenții, nu amenzi automate pentru orice lipsă.
Ca administrator sau director, ai nevoie să înțelegi și partea de conducere: cine aprobă măsurile, cine urmărește aplicarea și ce dovezi există.
Pe scurt
- Pe lângă echipa IT tehnică și managementul este direct responsabil de aplicarea măsurilor de securitate.
- Ignorarea securității și neraportarea incidentelor la timp către DNSC poate atrage sancțiuni
- DNSC a acordat prima amendă în valoare de 50.000 RON în luna octombrie 2026 unei instituții publice.
- Categoria entității și fapta constatată contează pentru stabilirea sancțiunii.
- Conducerea aprobă măsurile, supraveghează aplicarea și are obligații de formare.
- Externalizarea către IT sau către un vCISO nu șterge responsabilitățile managementului.
Înainte de următoarea ta decizie privind măsuri noi de securitate, programează o evaluare NIS2 pentru conducerea companiei. Pot prelua rolul de vCISO și coordona implementarea împreună cu echipa IT, astfel încât deciziile să se bazeze pe situația reală, cerută de lege.
Continutul articolului
Ce amenzi NIS2 se aplică entităților esențiale și importante?
Regimul național este prevăzut în OUG 155/2024, aprobată și modificată prin Legea 124/2025. Pentru sancțiuni trebuie citit textul actualizat, în special art. 60 și 61, împreună cu fapta și obligația încălcată.
| Element comparat | Entități esențiale | Entități importante |
| Plafon fix maxim pentru contravențiile vizate | 10.000.000 EUR | 7.000.000 EUR |
| Plafon procentual alternativ | 2% din cifra de afaceri anuală globală | 1,4% din cifra de afaceri anuală globală |
| Regula comparării plafoanelor | Se aplică valoarea mai mare dintre plafonul fix și cel procentual. | Se aplică valoarea mai mare dintre plafonul fix și cel procentual. |
| Răspunderea conducerii | Aprobarea măsurilor, supravegherea aplicării și formare profesională. | Aprobarea măsurilor, supravegherea aplicării și formare profesională. |
| Baza legală | OUG 155/2024, art. 14 și 60, cu modificările Legii 124/2025. | OUG 155/2024, art. 14 și 60, cu modificările Legii 124/2025. |
Tabelul arată plafoanele pentru categoriile de contravenții la care se aplică aceste limite. Nu este o listă completă a tuturor sancțiunilor din ordonanță. Pentru alte fapte, inclusiv unele obligații administrative, există limite distincte.
Expresia “valoarea mai mare” este esențială. Nu înseamnă că firma alege procentul fiindcă acesta ar produce o sumă mai mică. Se compară plafonul fix cu plafonul procentual, potrivit regulii legale.
În același timp, plafonul nu este suma care se aplică obligatoriu în fiecare caz. Fapta, împrejurările și criteriile legale de individualizare trebuie analizate. Nu prezint limita maximă ca o factură inevitabilă.
Legea 124/2025 precizează că cifra de afaceri anuală mondială relevantă este cea înregistrată de entitatea importantă sau esențială în ultimul exercițiu financiar. Nu folosesc profitul ca bază pentru acest calcul. Sursa: Legea 124/2025, modificarea art. 60.
Pentru o firmă cu activitate în mai multe țări, cuvântul “mondială” contează. Nu este corect să înlocuiești automat baza legală cu vânzările de la un singur sediu sau cu veniturile pe care le consideri relevante comercial.
Eu recomand să confirmi mai întâi dacă firma este o entitate esențială sau importantă. Discuția despre sancțiuni pornită de la o categorie greșită produce și priorități greșite.
Dacă ai identificat în tabel o categorie posibil aplicabilă firmei, clarifică expunerea înainte de următoarea decizie de buget. Solicită o evaluare pentru implementarea NIS2 cu mine ca vCISO, în care lucrez împreună cu echipa IT la măsurile și dovezile necesare.
Ce trebuie implementat pentru directiva NIS2?
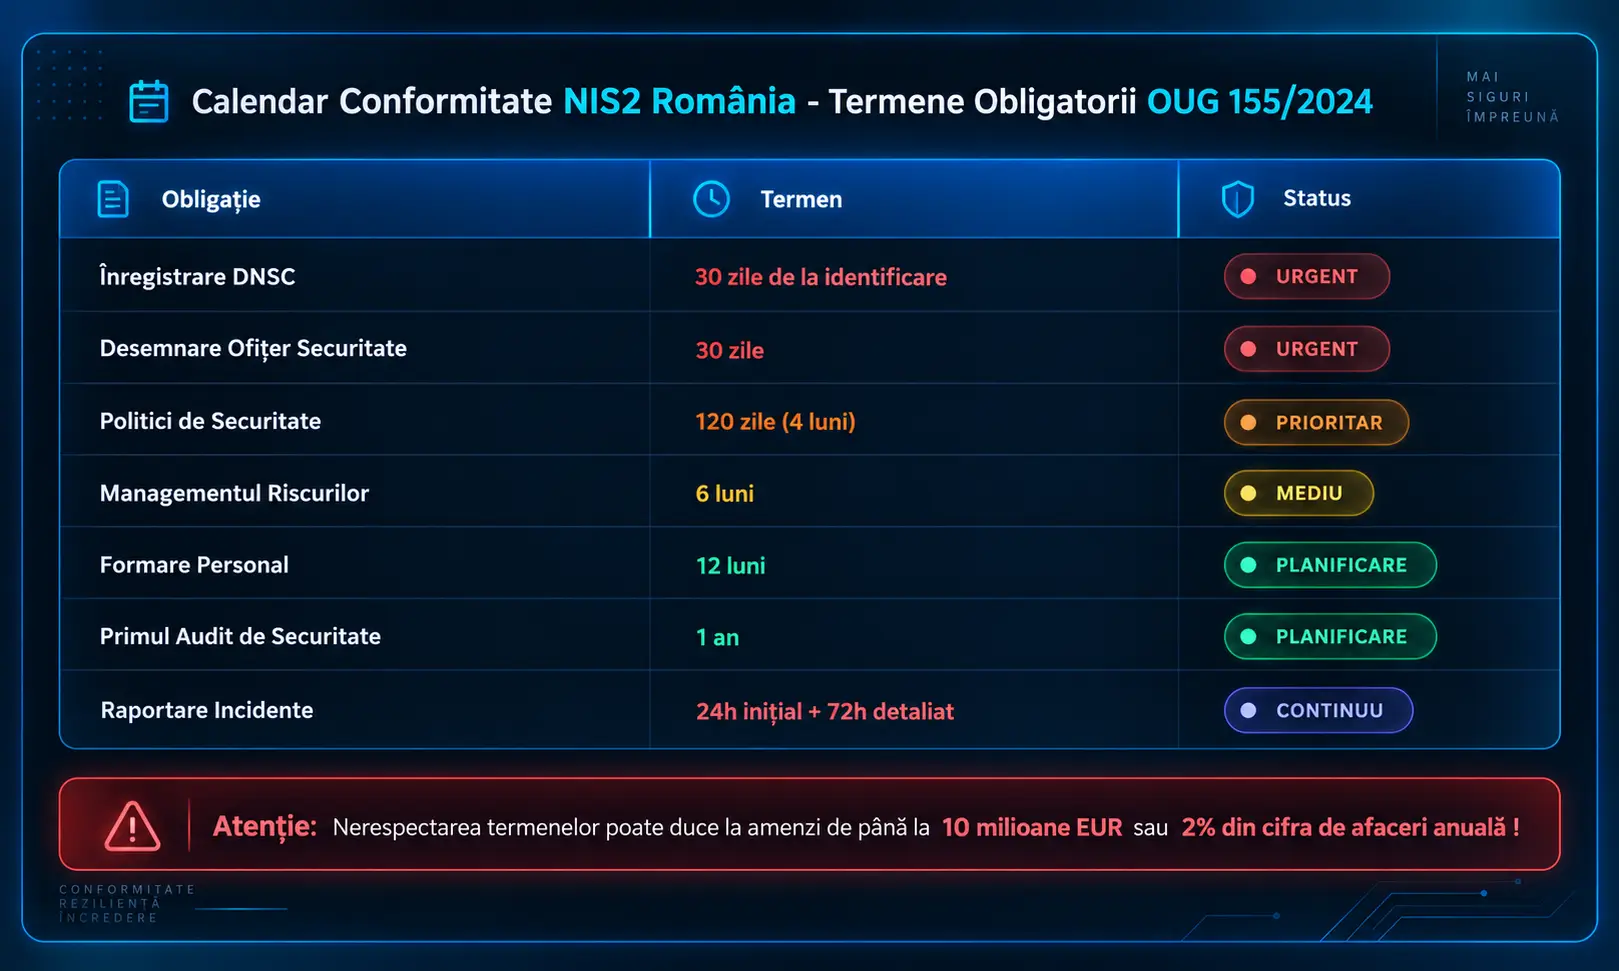
Pentru a înțelege mai bine care sunt cerințele directivei NIS (OUG 155/2024), consultă imaginea de mai jos și articolul de aici.
Ce înseamnă răspunderea personală a conducerii?
Art. 14 cere organelor de conducere să aprobe măsurile de gestionare a riscurilor și să supravegheze aplicarea lor. Conducerea este responsabilă pentru încălcările dispozițiilor vizate. Membrii săi au și obligații de formare profesională acreditată.
Această răspundere nu dispare dacă ai externalizat mentenanța. Un contract cu un furnizor IT poate stabili sarcini tehnice, dar nu înlocuiește decizia conducerii de a aloca resurse și de a urmări riscurile.
În termeni practici, administratorul trebuie să înțeleagă ce activitate ar putea fi oprită, ce măsuri sunt prioritare și ce risc rămâne după implementare. Nu i se cere să configureze personal firewallul.
Răspunderea personală trebuie analizată în raport cu funcția, atribuțiile, fapta și temeiul aplicabil. Nu o traduc prin afirmația că amenda companiei se plătește automat din contul personal al administratorului.
La fel, un incident nu dovedește singur o culpă personală și nu produce automat o sancțiune maximă. Contează ce obligații existau, ce măsuri au fost aplicate și cum a reacționat compania.
Legea 124/2025 aduce și o precizare care merită citită: adunarea generală a acționarilor și consiliul de administrație nu sunt organe de conducere în sensul ordonanței. Identificarea persoanelor responsabile cere analiza structurii concrete, nu simpla enumerare a tuturor funcțiilor cu titlu de conducere.
Eu aș cere o delimitare scrisă între persoana care aprobă, cea care coordonează și echipa care implementează. Dacă aceeași activitate apare în trei contracte, dar nimeni nu o urmărește, compania are o problemă de organizare.
Înainte să semnezi următoarea autoevaluare, discută cu mine despre coordonarea riscurilor NIS2 prin vCISO. Lucrez cu managementul și echipa IT pentru a transforma obligațiile în responsabilități urmărite și rezultate documentate.
În acest video explic de ce NIS2 aduce obligații concrete pentru organizații și de ce riscurile trebuie gestionate înainte de apariția unui incident.
Ce poate verifica DNSC și de ce contează dovezile?
Nu aș pregăti compania doar pentru întrebarea “avem documentul?”. Aș pregăti-o și pentru întrebarea “cum arătați că regula este aplicată?”. Politica, implementarea și verificarea eficacității trebuie să se susțină reciproc.
Exemplu ipotetic: firma are o politică de acces, dar un fost colaborator păstrează un cont administrativ. Documentul există. Riscul rămâne. O verificare serioasă urmărește și situația tehnică.
La backup, o factură pentru stocare nu demonstrează că datele pot fi restaurate. La incidente, un număr de telefon dintr-o procedură nu demonstrează că persoana știe ce trebuie să facă atunci când este apelată.
OUG 155/2024 prevede și obligația de autoevaluare anuală a maturității măsurilor, asumată de management. O autoevaluare utilă trebuie să reflecte situația companiei, inclusiv lipsurile identificate.
Auditul de securitate cibernetică este distinct. Se realizează în condițiile legii, cu periodicitatea stabilită prin ordinul aplicabil. Pregătirea pentru audit nu poate fi redusă la scanarea unor calculatoare sau la trimiterea unui set de proceduri.
În stabilirea măsurilor și individualizarea sancțiunilor contează criteriile legale. Art. 50 include durata faptei, abaterile anterioare, prejudiciile, măsurile preventive ori de remediere și conduita față de autorități.
Nu există, prin urmare, o bază pentru promisiunea “dacă ai acest dosar, nu poți primi amendă”. Documentarea ajută să demonstrezi situația și deciziile, dar nu înlocuiește măsurile și nu garantează rezultatul unui control.
Pentru conducere, dovezile trebuie să fie inteligibile. Un raport care arată doar alerte tehnice poate ascunde problema principală: un serviciu critic nu are persoană de rezervă sau restaurarea lui nu a fost verificată.
Eu urmăresc legătura dintre risc, decizie, implementare și dovadă. Dacă lipsește o verigă, o introducem în planul de lucru, cu responsabil și rezultat așteptat.
Cum reduci expunerea și ce poate prelua un vCISO?
vCISO reprezinta virtual Chief Information Security Officer. Personal ofer consultanță în implementarea directivei NIS2 din acest rol. Abordarea este următoarea:
Încep cu pre-auditul și identificarea lipsurilor. Apoi stabilim prioritățile în raport cu serviciile critice și cu riscurile companiei. Nu toate problemele se rezolvă printr-o achiziție de firewall, de SIEM sau de sistem antivirus.
Serviciul meu de consultanță poate include ghidarea inventarierii activelor, plan de conformare și alocarea responsabililor. În zona administrativă și de guvernanță sunt disponibile sprijin pentru desemnarea responsabilului, înregistrarea la DNSC, politici și proceduri.
Pot coordona analiza riscurilor, planul de tratare și evaluarea riscurilor furnizorilor. Aceste servicii ajută conducerea să vadă ce trebuie decis și ce informații lipsesc.
Pentru incidente, oferta permite selectarea organizării registrului, instruirii privind raportarea, planului de răspuns și unui exercițiu cu echipa. Un exercițiu arată, de exemplu, dacă oamenii știu cine decide oprirea unui sistem compromis.
Pentru backup și continuitate, pot defini cerințele și revizui planurile cu echipa. Testarea tehnică și implementarea soluțiilor trebuie atribuite explicit persoanelor care le realizează.
>> Programează o evaluare NIS2 pentru colaborarea cu un vCISO,
Ce greșeli cresc riscul de neconformare?
Prima este să tratezi lipsa incidentelor ca dovadă de conformitate. Faptul că nu ai observat o problemă nu demonstrează că măsurile sunt adecvate sau că toate obligațiile sunt îndeplinite.
A doua este amânarea oricărei decizii până la un control. Dacă inventarul, responsabilitățile și procedurile nu sunt organizate, compania va încerca să le reconstruiască sub presiune.
A treia este presupunerea că furnizorul răspunde pentru tot. Citește contractul: cine monitorizează alertele, cine revocă accesul, cine testează restaurarea și cine informează managementul?
A patra este cosmetizarea autoevaluării. Dacă o măsură este doar planificată, nu o prezenta ca finalizată. O situație sinceră permite stabilirea unui plan de remediere și a unui buget realist.
A cincea este înlocuirea formării conducerii cu o prezentare generală, fără verificarea cerinței legale. Cunoștințele sunt utile, dar obligația de formare trebuie îndeplinită în condițiile prevăzute de lege.
Exemplu ipotetic: directorul aprobă backupul, echipa tehnică IT îl configurează, iar nimeni nu testează restaurarea. La un incident, fiecare crede că altcineva a verificat rezultatul. Problema începe înainte de atac, la delimitarea sarcinilor.
Eu aș corecta acest scenariu printr-o responsabilitate explicită, o verificare documentată și raportarea rezultatului către management. Așa devine aprobarea unei măsuri o acțiune urmărită. Iată în materialul video de mai jos un exemplu:
Întrebări frecvente
Orice încălcare duce la amenda maximă NIS2?
Nu. Plafoanele maxime nu sunt amenzi automate. Categoria entității, fapta și criteriile legale de individualizare trebuie analizate.
Procentul se aplică profitului?
Nu. Regula privește cifra de afaceri anuală la nivel mondial relevantă potrivit legii, nu profitul companiei.
Administratorul plătește automat amenda societății?
Nu rezultă o astfel de regulă automată din simpla răspundere a conducerii. Răspunderea personală și sancțiunea entității trebuie analizate distinct, după situație și temei.
Cum ajută un vCISO la implementarea NIS2 și reducerea expunerii?
Eu coordonez prioritățile, responsabilitățile și documentarea cu echipa IT, fără să elimin obligațiile conducerii. Înainte de următoarea asumare, programează o evaluare NIS2 pentru colaborarea cu un vCISO, ca să stabilim ce este necesar în compania ta.
Dacă am cumpărat politici și proceduri, sunt protejat de sancțiuni?
Nu există o garanție automată. Documentele trebuie adaptate, aprobate și aplicate, iar compania trebuie să poată demonstra măsurile și îndeplinirea obligațiilor.
Transformă obligațiile conducerii într-un plan pe care îl poți urmări
Dacă nu poți spune cine coordonează NIS2 și ce dovezi există, clarifică situația înaintea următoarei autoevaluări sau verificări. Programează apelul de evaluare pentru implementarea NIS2 cu mine. Preiau rolul de vCISO și lucrez cu echipa IT la priorități, responsabilități și urmărirea măsurilor.
Despre autor
Sunt Ramon Năstase, instructor NIS2 acreditat DNSC, fondator SecuritateIT.com și autor de cărți de securitate cibernetică. Lucrez ca vCISO pentru implementarea NIS2 în companii, împreună cu echipele IT interne sau externe.
Surse legale
- OUG 155/2024, art. 11–15, 46–50 și 57–61.
- Legea 124/2025, modificările art. 14, 50 și 60–61.
- Ordinul DNSC nr. 3/2025, supraveghere, verificare și control.
- Ordinul DNSC nr. 1/2026, măsuri și metodologia de autoevaluare, cu completările ulterioare.